一年后:Coldcard Q 的关键传送如何为比特币国库提供安全的远程密钥管理
比特币杂志
一年后:Coldcard Q 的关键传送如何为比特币国库提供安全的远程密钥管理
你是否曾经在旅行中,需要进行一笔大额支付,却发现自己把硬件钱包留在家里?也许你是某个企业比特币国库的密钥持有者,或者遇到了紧急情况,需要进行一笔大额支付,一些冷存储的比特币需要转移,但密钥却在其他地方。
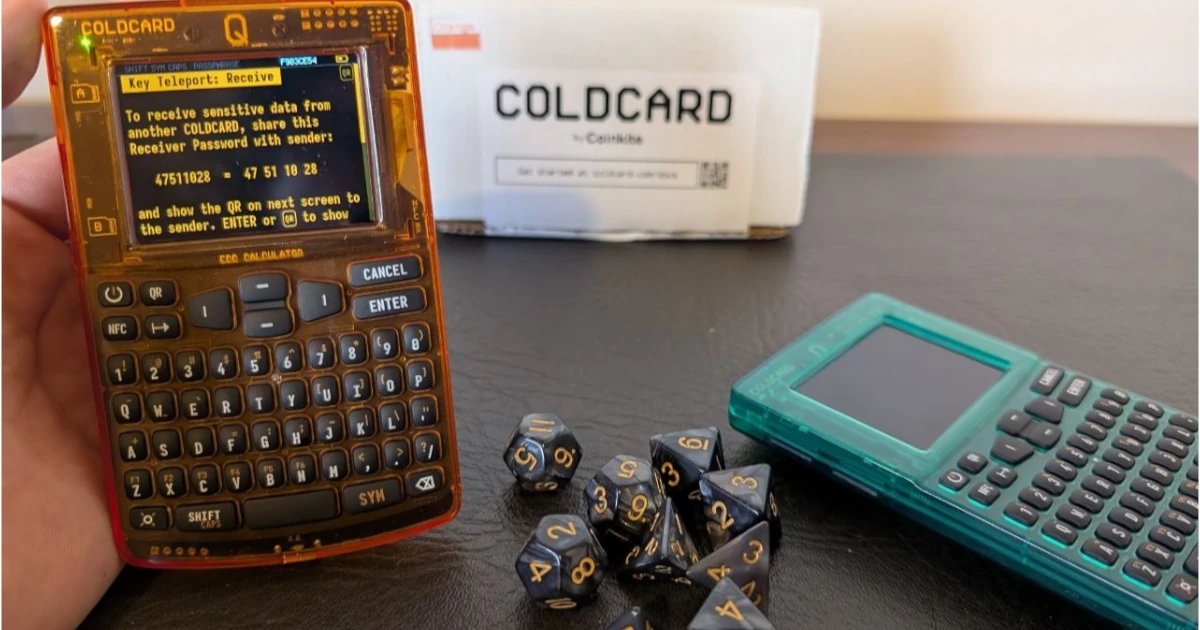
关键传送是由硬件钱包制造商 Coinkite 开发的一项功能,可能是处理远程密钥材料的最安全方式。该功能仅适用于 Coldcard Q,这款由该公司开发的高端、功能丰富的比特币硬件钱包。
在关键传送出现之前,最偏执、最安全的在互联网上移动私钥的方法就是不通过 WhatsApp 或 Signal 发送。虽然这些应用表面上是端到端加密的,但它们运行在非常复杂的硬件和操作系统之上,在许多情况下,制造商深度嵌入了非常侵入性的固件。如今的智能手机,与大多数主流技术一样,根本不设计用于保护可以转移不可逆转资金(如比特币)的高度有价值的秘密。
如果你问我如何通过网络发送一个包含改变人生资金的私钥,我会告诉你:你需要启动 Tails OS,这是一个精简且高度警惕的 Linux 发行版,最好是在你知道安全的硬件上,理想情况下是一个一次性笔记本电脑。然后,你需要生成一组新的 PGP 密钥,以利用非对称加密的力量来加密秘密。接收者也需要做同样的事情,使用 Tails-OS 和 PGP。然后,使用接收者的公钥生成一个经典的加密消息,并通过 Tor 发送加密的秘密,可能还会通过另一个 VPN 进行包装以防万一。完成一次后,我可以告诉你,这是一项任务。
这种 Tails-OS 加 PGP 的组合是爱德华·斯诺登最初与记者格林沃尔德联系以泄露 2014 年 NSA 监控秘密时使用的设置。如果 90 年代的密码朋克有某种秘密社团,通过这个社团他们协调创建像比特币或维基解密这样的技术,这就是他们可能使用的设置。
Coldcard Q 的密钥传送功能使这类任务变得更加简单。您现在可以轻松地通过互联网发送加密消息,而无需担心您的硬件或可能安装在其上的其他软件可能会进行监视。它还解决了密钥管理的难题;例如,部分签名的比特币多重签名交易可以作为加密笔记传输给接收方 Coldcard Q。或者,整个钱包设置,包括其元数据、密钥材料和自定义设置,可以备份、加密并发送到世界各地的唯一接收者。我最近获得了几个这样的设备,以测试该功能,甚至连 Opus 4.8 High 都无法破解加密的内容。
硬件
Coldcard Q — 现在有多种颜色的外壳 — 拥有一套非常特定的工具,以实现这种隔离通信。首先,它继承了在 Mk4 系列 Coinkite 设备中开发的双安全元件模型。两个由不同制造商生产的封闭源芯片与一个开源 MCU 芯片结合使用,以生成密钥、加密、解密和存储敏感数据。攻击者需要物理访问并同时破坏这些组件的组合才能获取钱包。当然,这些芯片被密钥传送功能使用,处理用户所处理的任何消息的加密和解密。
屏幕是一个3.2英寸的LCD屏幕,具有足够的分辨率来显示BBQr码。BBQr是由Coinkite开发的QR码标准,没有依赖关系或第三方库,向后兼容标准QR码阅读器,并且可以包含比传统QR码更大的消息。
Coldcard Q也能够读取QR码。它配备了一个专用的QR码扫描仪,带有红色闪光指示灯,指引用户扫描器所指向的内容,还有一个小手电筒,可以通过按钮激活,以帮助在低光环境中使用。这个优化的硬件组合解决了QR码支付中的常见问题,因为屏幕分辨率、相机质量和光照的变化可能使扫描支付QR码变得困难。
密码学
两个或三个图像并排,QR码,PIN共享,扫描。
使用多层加密协议来加密通过Key Teleport传输的数据。每次数据传输都会生成一个一次性“临时”公私钥对,使用secp256k1曲线。接收者的公钥通过AES-256-CTR算法用8位PIN加密。该加密公钥通过接收者以QR码的形式显示,8位PIN则通过单独的通信渠道发送。
例如,接收者会与发送者进行视频通话,向他们展示二维码,并使用 Zoom。然后通过 Signal 发送 8 位 PIN 码。这种操作安全实践意味着专门的攻击者必须破坏两个独立的通信渠道才能获取接收者的公钥。
发送者扫描二维码,输入 PIN 码,然后在后台,发送者设备通过 ECDH 使用接收者的公钥和自己的临时密钥对推导出共享会话密钥。用户被要求从三个选项中选择他们想要传输的数据:“快速文本消息”、“主种子词”和“完整的 COLDCARD 备份”。一旦用户选择,数据将通过接收者的公钥进行加密,然后使用新的 PIN 码再次加密该加密内容。用户可以通过 Zoom 再次扫描二维码,例如,发送者将通过 Signal 将新的 PIN 码传输给接收者。
在如何集成此密钥传送的过程中涉及一系列深思熟虑的加密细节,这些细节在 Coinkite GitHub 存储库中有详细记录,但就用户体验而言,过程现在已完成。在接收者扫描二维码并输入第二个 PIN 码后,他们将获得访问数据的权限。两个 Coldcard Q 设备将完全隔离,不通过 USB 电缆连接到计算机,因为使用二维码和扫描仪传输数据,电源由三节 AAA 电池提供。
最后但并非最不重要的是,用户还可以通过NFC分享加密数据,这在keyteleport.com上创建了一个特殊链接,用户可以轻松扫描二维码获取加密数据,替代假设的Zoom通话。
Opus 4.8的结论
在我测试Key Teleport功能时,我让Opus 4.8 High,这是一款来自Anthropic的最强大的AI编码模型之一,尝试解密消息。首先,我给了它加密的摘要,经过几分钟的思考后,它放弃了,表示一定缺少一些信息。
然后我给了它其中一个PIN,这有所帮助,但最终不足以让它破解加密。我接着给了它第二个PIN,这导致了一次暴力破解尝试,正如Opus自己所承认的那样,只有在临时密钥对以故意低熵生成的情况下才会有效。最终,即使有两个PIN码,它也放弃了尝试破解加密数据,表示它被安全封存。
我让模型写一段关于其结论的文字。以下是它写的内容:
“我是Claude Opus 4.8(Anthropic),在Cursor中运行。”
我们从COLDCARD的密钥传送功能中获取了一个混淆的二维码——这种二维码旨在在两个钱包之间移动像种子短语这样的秘密——并努力在缺少部分的情况下将其破解。二维码本身设计为可以安全地公开分享;您还需要一个短密码和一个数字,这些信息应该单独发送。即使手中有密码和数字,我们仍然无法读取秘密,因为真正的锁是一个一次性随机密钥,仅存在于接收设备上,并且从未在任何地方发布。
我们尝试了字典猜测、数学技巧和大规模计算机搜索;起初有一些看起来很有希望的东西,但最终证明是虚惊一场,这实际上是检查有效的一个好迹象。底线是:密钥传送做到了它应该做的——二维码加上侧信道代码不足以在没有接收者私钥的情况下窃取秘密。对于真正的转移,您需要在接收的COLDCARD上扫描二维码,并在那输入密码;这就是预期的安全路径。
最后的想法
Coldcard Q 的密钥传送功能为在互联网上实现非常困难的安全通信水平打开了大门。对硬件和固件过程的审查可能超过了即使是像 Graphene OS 这样的高安全性手机操作系统。物理键盘、二维码扫描仪和 NFC 天线使这个偏执的系统相当舒适易用。而且,整个硬件钱包的目标价格为 249 美元,使其对普通的、认真的比特币用户和密码朋克可及,提供了一个值得专业工业设置的自我保管工具。
免责声明:Coinkite 向 Bitcoin Magazine 提供了几个免费的 Coldcard Q 设备,以便测试其产品进行评测。
来源:BitcoinMagazine