比特币杂志
Coinkite的Coldcard漏洞暴露了单签名风险。多供应商多重签名是新的比特币保管基准
在Coldcard的灾难性熵漏洞之后,自我保管倡导者和专家们开始推荐一种新标准,多供应商多重签名钱包,这种方法旨在最小化——除了其他威胁——对任何单一硬件钱包制造商的依赖。
自2021年以来未被发现的Coldcard熵漏洞给比特币自我保管倡导者和用户上了一课。无论钱包提供商看起来多么合法或有能力,无论推荐得多么好和声誉多么高,重大漏洞都是可能的。因此,比特币用户开始质疑旧的建议和假设,包括许多人宣称‘单签名的死亡’,即将私钥对生成信任于一个钱包的流行自我保管方法。
威胁模型
自我保管在比特币中无论如何都是一种高级实践。倡导者推荐它作为保护用户资金免受交易所不当行为的方式,例如FTX和MtGox等案例。但最近的事件促使对保管实践进行重新评估,许多比特币持有者将币转移到交易所——至少是暂时的——而其他人则完全升级或更改他们的自我保管设置。Casa的首席执行官Nick Neuman声称,233,000个比特币因Coldcard黑客事件而转移到安全地点。
要理解自我保管何时有意义以及适合谁,了解个人威胁模型至关重要。威胁模型是对个人面临的威胁进行仔细分析,以便提前设计安全实践和结构。
一个简单的威胁模型实践是退后一步,思考所有让你担忧的自我保管的可能问题,并将它们添加到列表中。然后考虑所有倡导者警告用户的事项,并将它们附加到同一列表中。接下来,根据哪些事情最有可能发生在你身上,以及哪些事情在一般情况下最有可能发生,对列表中的项目进行排序或评级。最后,你可以根据每个项目发生时的灾难性程度对列表中的每个项目进行排名;你当前的设置和计划能否承受该威胁的实现?
比特币自我保管中资金损失的两个最可能原因是与备份或遗忘密码相关的用户错误,以及盗窃。当然,许多被认为是丢失比特币的钱包来自早期私钥备份不良,导致计算机故障后数据丢失。其他人则使用了太难以暴力破解的密码,然后忘记了它们,永远加密了他们的私钥。
在盗窃维度上,恶意熵攻击可能是迄今为止对自我保管最成功的攻击之一,Coldcard加入了一个显著的其他钱包列表,这些钱包遭受了类似的漏洞,无论是故意还是其他原因,例如Trust Wallet,以及许多不太知名且可能恶意的移动钱包。在某些情况下,像iOS Sparrow Wallet这样的假钱包通过保留用户生成的私钥副本并在存款后提取资金,简单地窃取了用户资金。在所有这些例子中,更加深思熟虑的用户行为,在信任随机软件处理你的生活储蓄之前,是解决方案。
一旦用户建立了明确的威胁模型并对技术有了足够的理解,设计安全实践就变得更像是一门科学而非艺术。虽然每个人都有特定的情况需要考虑,但一些结构已经被认为是对大多数威胁最具韧性的。其中一种在长期自我保管比特币持有者中广泛推荐和采用的做法是精心形成的多重签名设置。
多供应商多重签名
“多签名多供应商”这个术语在自我保管领域相对较新。然而,“多签名”这个术语在2026年迅速传播,显然是由于Coldcard黑客事件的触发,该事件导致超过1亿美元的比特币损失,主要来自单种子钱包。大多数单种子Coldcard用户似乎是在设备上生成他们的私钥,而没有添加额外的密码短语、额外的单词来为私钥增加自定义熵,也没有进行额外的掷骰子,这在不同格式中起到相同的作用。
Coldcard固件的弱熵——用户没有理由不信任,考虑到该公司的强大品牌——反过来使得猜测相关的私钥变得容易,只需进行一些自定义工作,黑客最终也找到了这个方法。
对多签名的病毒式兴趣是合理的。多签名比特币钱包通过让用户构建一个需要多个私钥和因此多个设备签名的比特币地址,从而保护用户免受此类硬件制造商错误的影响,这被称为比特币脚本。
比特币脚本是一种合同,设定了比特币钱包的支出条件。所有比特币钱包都可以被视为涉及某种脚本,最简单和最流行的脚本是任何能够签署有效交易的人都可以支出其中的所有或任何资金。多重签名脚本则要求来自不同密钥对的有效签名达到一定阈值才能进行有效的提款。这些脚本由比特币共识规则强制执行。
多供应商多重签名理论认为,用户应该确保用于构建比特币多重签名的每个密钥对都是从不同的钱包供应商生成的。
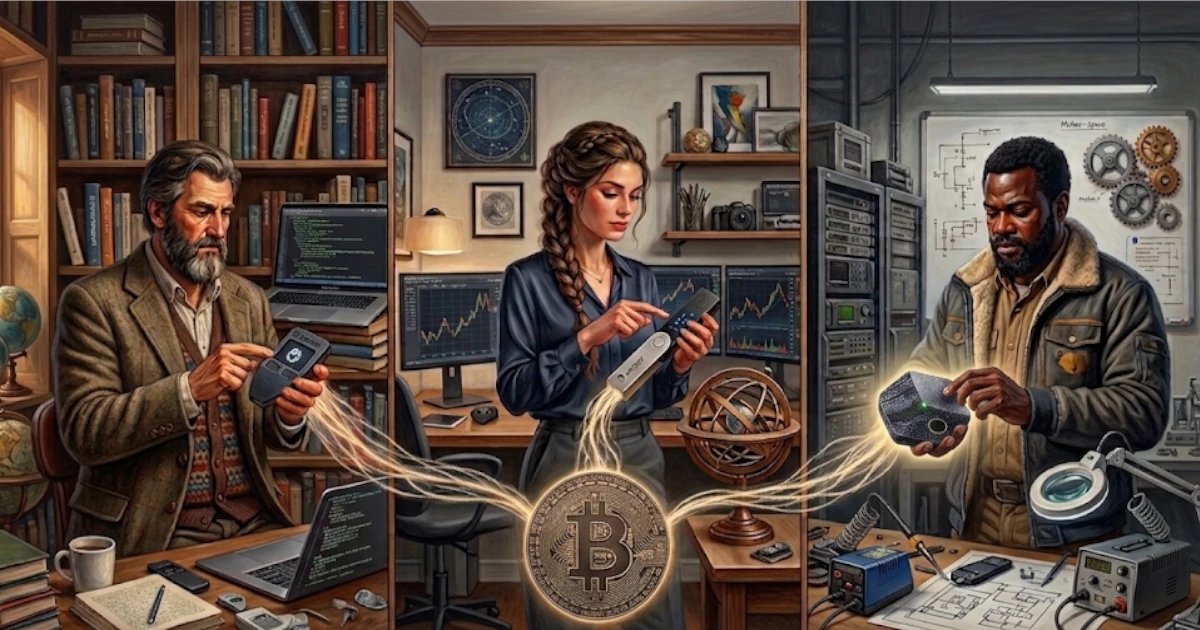
一个今天可能流行的例子是使用一个Trezor Safe 7硬件钱包生成一个密钥,第二个密钥由Ledger Nano生成,第三个密钥由多重签名钱包提供商生成,作为恢复密钥。这种脚本将要求在三种可能的签名中,任意两个有效签名。
通过使用两个不同的硬件钱包供应商,用户将对任何单一钱包供应商的信任降到最低,从而保护他们免受像Coldcard那样的熵故障。
其他多重签名设置可以添加更多密钥,3-of-5的阈值也很常见,并且像Casa这样的多重签名专用钱包提供标准服务。在这一点上,通常用于描述比特币支出软件的术语开始变得模糊,因此需要澄清。
像 Casa 这样的钱包是软件接口,让用户可以将来自不同私钥对的部分签名交易组合在一起。在这种情况下,描述像 Trezor 或 Ledger 这样的‘硬件钱包’为‘密钥签名者’更为有用,因为在这组密钥对中,没有单一的密钥对持有足够的密钥材料来支出 Multisig 脚本地址中持有的所有比特币。
因此,Casa 是一个 Multisig 钱包,让您使用硬件签名者的阈值来保护和发送比特币资金。从根本上说,它们帮助用户与比特币脚本互动,并轻松创建共识有效的交易。其他此类 multisig 钱包提供商的例子包括 Nunchuck、Sparrow 桌面钱包和 Unchained Capital。
在像 Casa 和 Unchained 这样的案例中,钱包提供商为用户提供由公司控制的恢复密钥,这对一些用户来说很有用。另一方面,Nunchuck 和 Sparrow 旨在在这方面实现用户的完全自主,尽管 Nunchuck 确实提供与恢复密钥相关的高级计划。
多供应商 Multisig 的优势
多签钱包的另一个好处是它对臭名昭著的扳手攻击的潜在抵抗力。像法国这样的国家,由于税务申报的原因,将比特币和加密货币的所有权作为公共记录,已成为与加密盗窃相关的绑架事件的焦点。无论是自我保管还是其他,受到这种犯罪类型影响的目标都容易受到盗窃,特别是当资金可以迅速全部转移时,无论是通过用户可以从手机访问的托管交易所,还是某种自我保管的设置。
高级形式的多签,例如跨司法管辖区或时间锁定多签,使得用户必须旅行,理想情况下通过机场,以便接触到构建有效比特币交易所需的其他关键签署者。或者,涉及多签的恢复密钥可能有这样的条件:在用户提交请求和相应交易数据后,它将在两周内不进行签名。结果是消除了比特币保管中的最终中央故障点:用户自己在压力下发送比特币的意愿。
虽然在扳手攻击的最佳实践中,广泛尝试避免首先陷入这种情况,但使得花费你的币变得困难实际上也保护用户免受广泛攻击,包括网络钓鱼计划和其他利用压力战术欺骗用户快速发送资金的社会工程形式。
多重签名还开始启用新型比特币保险,正如AnchorWatch所示,这是一家提供以BTC计价的比特币盗窃保护的多重签名钱包和保险公司。该公司的服务目前主要面向美国人,通过伦敦劳合社保险公司提供。
多重签名的缺点
多重签名的一个关键缺点是用户不仅需要访问签名所需的阈值密钥材料,无论是我们示例中的两个硬件钱包,还是一个硬件钱包和来自钱包公司的恢复密钥。用户还需要存储多重签名脚本或模板的副本,以便他们能够重建智能合约,从而获得有效的支出提款条件。大多数多重签名钱包会为客户存储这些信息,但他们也会将副本发送给用户,以便在多重签名钱包某天离线时能够独立恢复。
这篇文章《Coinkite的Coldcard漏洞暴露了单签名风险。多供应商多重签名是新的比特币保管基准》首次出现在《比特币杂志》,作者是Juan Galt。
来源:BitcoinMagazine