为什么交易所钓鱼邮件与假交易所是不同的威胁
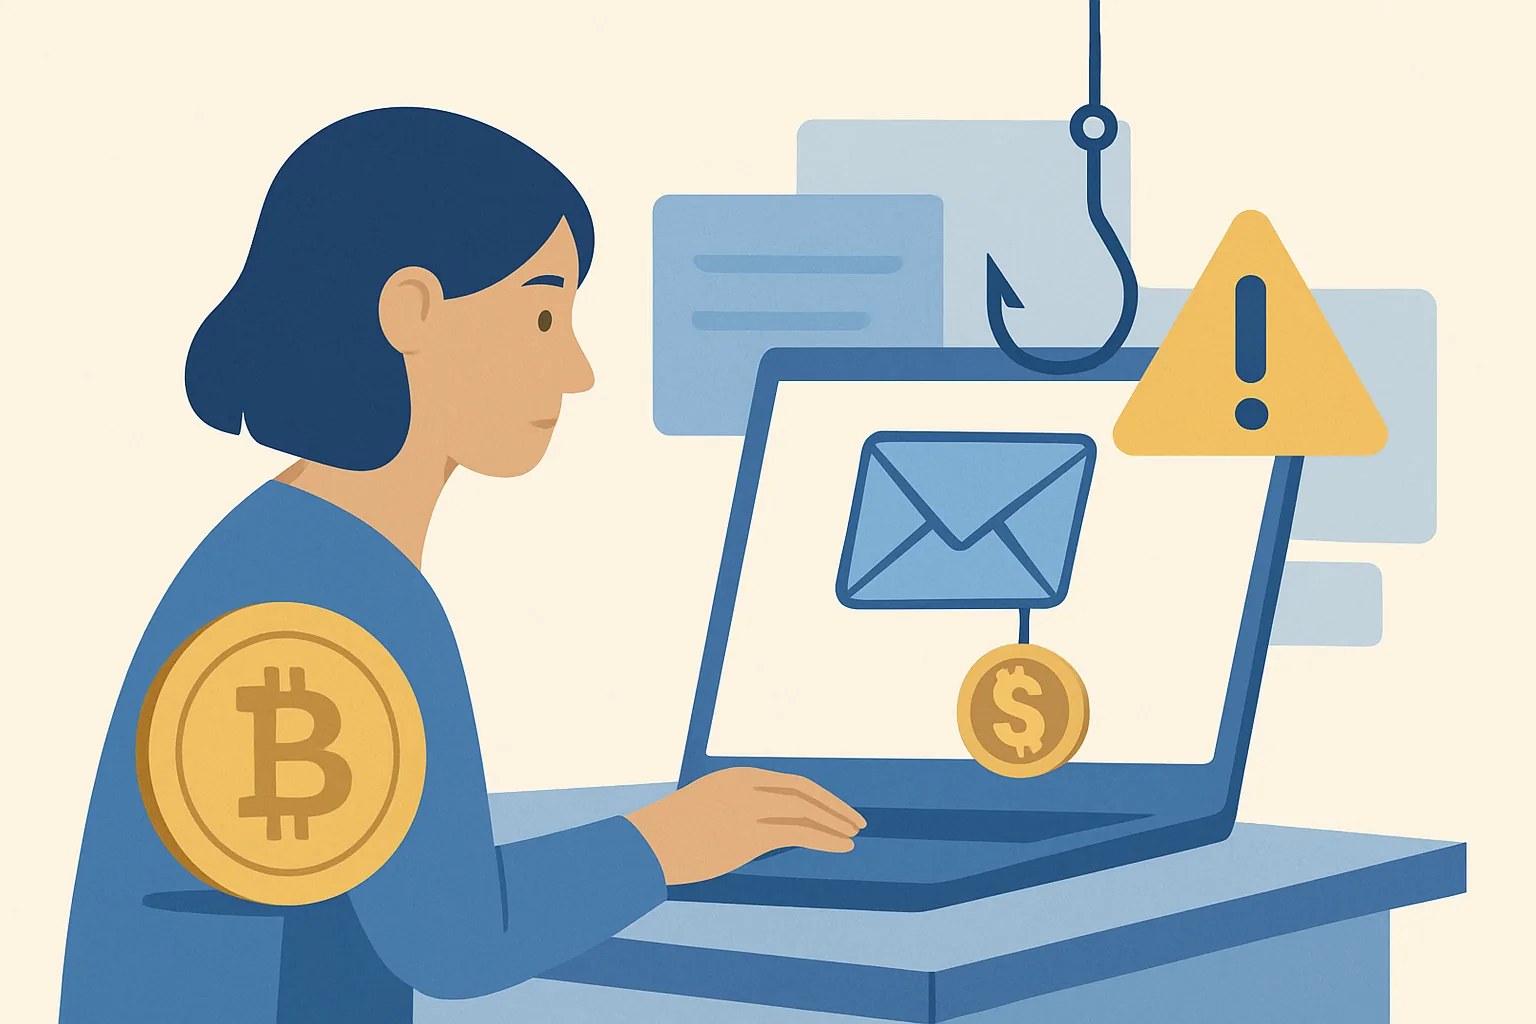
假交易所企图仿冒整个网站。钓鱼邮件则走捷径:借用真实交易所的名号,引诱你点下一个错误链接。这种区别很重要,因为交易所可能是真的,标志可能也没问题,但危害仍可能从你的收件箱开始。
这就是为什么识别加密货币交易所钓鱼邮件的方法与核实某个交易平台是否存在并不是一回事。真实交易所可能会发送有关登录提醒、密码重置或提现审核的真实通知;钓鱼邮件会模仿这些行为,指望你还没来得及思考就做出反应。只需两分钟,就能识破其中许多邮件。
收件箱诈骗的传播速度也比假网站诈骗更快。假网站可以一直挂在那里,直到你把它关掉。钓鱼邮件则会要求你立刻采取行动,有时只需一次点击,而制造紧迫感正是它们的伎俩。
先检查发件人身份和邮件路由信息
先看“发件人”一栏,而不是邮件正文。如果邮件声称来自“客服”,但地址却来自一个又长又随机的域名,那就有问题了。在这里,一个字符之差就很重要,尤其是域名用数字替换字母,或多加了一个本不该出现的连字符时。
也要查看回复地址。有些钓鱼邮件会在“发件人”栏和“回复地址”栏使用不同的地址,这样你的回复就会发到别处。这种不一致是典型的可疑迹象,检查一下不到10秒。
如果你的邮件应用会显示完整的发件路径,请仔细检查。声称来自大型交易所的邮件,却通过个人邮箱服务或可疑中继服务器发送,这不符合企业邮件的正常情况。如果发件基础设施看起来不对劲,这封邮件就有问题。
谨慎的读者还会对照显示名称和域名。“CoinBase Security”使用免费邮箱,并不代表它真是 CoinBase Security。显示名称可以随便填。
留意邮件正文中专属的危险信号
钓鱼邮件最喜欢施加压力。“你的账户将在 24 小时内被冻结”是常见话术,因为它会让你只顾着做一件事:先点击,之后再核实。正规交易所确实会发送警告,但通常会提供明确的核实渠道。
泛泛的称呼也是一种线索。“尊敬的用户”或“尊贵的客户”听起来很客气,但真正的账户通知通常会显示用户名、部分邮箱地址或其他与你账户相关的信息。连你是谁都说不清的邮件,往往就不是发给你的。
留意邮件中关于验证的措辞。如果邮件要求你确认身份、重新验证身份,或在没有任何背景说明的情况下“保护你的钱包”,在证实安全之前都应视为恶意邮件。简短、含糊的指示很容易发送,却不值得轻信。
排版也会暴露发件者。间距错乱、字体不统一、徽标位置别扭,这些情况常见到足以引起警惕。一个难看的模板还不能证明邮件有问题,但几种问题同时出现,就该停下来仔细检查。
有些钓鱼邮件会伪装成客服更新通知,随后索要任何交易所都不该通过邮件索取的信息。助记词、完整密码和一次性验证码都属于危险信息。要求你“回复验证码”的消息也一样。
无需打开链接或附件,先核实它们
不要一上来就点击。将鼠标悬停在每个链接上,在触碰前先查看其目标地址。在桌面设备上,预览栏通常会显示真实网址;在手机上,长按链接通常能显示足够的信息,让你识别虚假域名。
仿冒域名是经典陷阱。它可能把字母“l”换成大写字母“I”,加上“-secure”,或者把品牌名称塞进另一个网址的中间。如果链接指向的并非交易所的常用网址,就不要理会。
对附件也要保持同样的警惕。标题为“安全通知”“发票”或“账户审核”的 PDF 可能让人误以为很可信,但文件名几乎说明不了什么。如果邮件在你进行任何独立确认之前就催你打开文件,请将其视为高风险。
即使链接看起来没问题,也要再问自己一个问题:这类请求真的应该通过邮件处理吗?许多交易所会要求你在应用内操作敏感事项,或先登录官方网站。邮件是启动安全操作最不可靠的渠道。
如果你想进一步了解交易所消息如何关联到账户访问和数据保留,请参阅加密货币交易所数据保留和账户。这个话题虽然不同,但有助于解释钓鱼邮件为什么会试图获取你几个月前就已提交的数据。
将这封邮件与交易所一贯的沟通风格进行比较
如果你手头有来自同一家交易所的两三封旧邮件,找出来看看。比较发件人、主题行、品牌标识、页脚文字和请求类型。正规交易所的邮件通常会保持一致的风格:登录提醒、提现确认和客服通知往往都采用相同的格式。
接着比较语气。正规通知可能措辞朴素,甚至有些乏味。钓鱼邮件则常常语气夸张,可能过度解释、反复警告,或刻意加入一些交易所从未使用过的煽情说辞。
检查邮件内容是否符合你账户的近期活动情况。如果你没有进行任何异常操作,那么收到一封紧急的“新设备登录”或“账户审核”邮件,就更应保持警惕。具体情境比精美的图文设计更重要。
这时,客服门户也能派上用场。如果交易所在账户内设有消息中心,看看那里是否也显示了同一条提醒。如果没有,就值得留意这一差异。
如果交易所的应用支持提醒,应用内通知通常会先于邮件到达,或与邮件同时到达。如果一项重要请求只通过邮件发送,不妨问问为什么。单是这一问,就能识破不少钓鱼邮件。
通过另一个官方渠道核实请求
不要回复邮件。通过你已经信任的书签打开交易所,或使用你之前安装的应用。然后在账户内查看同一条提醒,这样就能核实请求,而无需接触可疑邮件。
如果邮件称你的提现已被拦截,请将其与账户仪表板中的信息进行比对。如果邮件称你需要重置密码,请直接前往官方登录页面并从那里开始操作。邮件可能是真的,但操作入口仍然很重要。
客服聊天或你熟悉的客服邮箱可能会提供帮助,但前提是你独立找到并联系他们。不要从搜索结果入手,因为虚假的客服页面可能排在真正的页面前面。一个已收藏的链接胜过十次临时搜索。
如果交易所提供帮助文章或公开状态页面,也可以查看。对于经常处理账户变更的读者,加密交易所监管变化的内容展示了官方沟通通常如何围绕政策与合规展开,而不是制造恐慌。
不要因为邮件要求就发送身份证件或验证码。正规的交易所可能会要求验证身份,但通常会通过安全的账户流程进行,而不是让你点击收件箱里的回复按钮。
如果你已经点击或回复,立即采取以下措施
如果你点击了链接,请迅速采取行动。如果你输入了密码,请在真正的交易所网站以及与该交易所关联的邮箱账户上更改密码。如果重复使用密码,一个邮箱账户泄露就可能导致两个账户被攻破。
如果你怀疑钓鱼邮件窃取了验证码,或诱导你进入虚假的登录页面,请重置双重身份验证(2FA)。这可能意味着重新绑定身份验证器应用、更换备用验证码,并检查短信找回设置是否被篡改。具体步骤因交易所而异,因此请先查看账户恢复流程再开始操作。
立即查看近期登录活动。留意任何你不认识的设备、地点或时间戳。一次可疑登录就应被视为实时警报,而不是历史记录。
如果你回复并提供了账户信息,请告知客服你的登录凭据可能已泄露。告诉他们邮件时间、主题,以及你点击过的任何链接。客服越早知情,就越能及时冻结提现或 API 变更等风险操作。
如果你点击了文件,请扫描设备,并检查附件是否在浏览器外打开。桌面恶意软件并非一定会出现,但如果邮件包含 Office 文件、带嵌入链接的 PDF 或压缩文件,风险就会更高。一次不慎打开,就可能波及这台设备上的所有账户。
采取任何行动前,先快速完成这份决策清单
每当收到交易所邮件要求你登录、重置、批准或提现时,都使用这个三步暂停—检查—确认习惯。第一,暂停 10 秒。第二,检查发件人、链接和措辞。第三,先通过官方应用或已添加书签的网站确认请求,再采取任何操作。
按顺序问自己四个问题:这是我预期会收到的吗?发件人地址匹配吗?链接完全准确吗?我能在账户中看到同一项请求吗?只要有任何一个答案是否定的,就停止操作。
有一条简单的规则能帮你在压力下保持冷静:绝不要直接根据邮件采取行动。听起来简单,是因为它确实简单;简单的规则比巧妙的规则更经得起压力考验。
有些读者喜欢在桌边放一份打印出来的检查清单,这会有所帮助。手写一张“暂停—检查—确认”的便条,读完只需 5 秒,却可能帮你保住一个账户。
如果你也通过市场工具关注交易所动态,请在心里把数据和操作分开归类。例如,如何使用CryptoQuant属于分析,而非身份验证;当钓鱼邮件试图诱骗你进入虚假的登录流程时,区分这两者就很重要。
| 信号 | 检查内容 | 操作 |
|---|---|---|
| 发件人 | 发件人、回复地址、域名拼写 | 发现任何异常,都要停下来 |
| 消息 | 措辞紧迫、问候语笼统、格式奇怪 | 不要只凭语气判断是否可信 |
| 链接 | 悬停查看网址、仿冒域名、附件类型 | 通过邮件之外的渠道确认 |
| 请求 | 重置密码、审批、提现、验证码 | 使用应用或已收藏的网站 |
最后还有一点:如果这封邮件恰好是在你进行真实账户操作时收到的,最安全的做法仍然是直接通过交易所核实,而不是在邮件往来中确认。这样做只多花几秒,却能避免严重后果。别拿登录安全在收件箱里冒险。