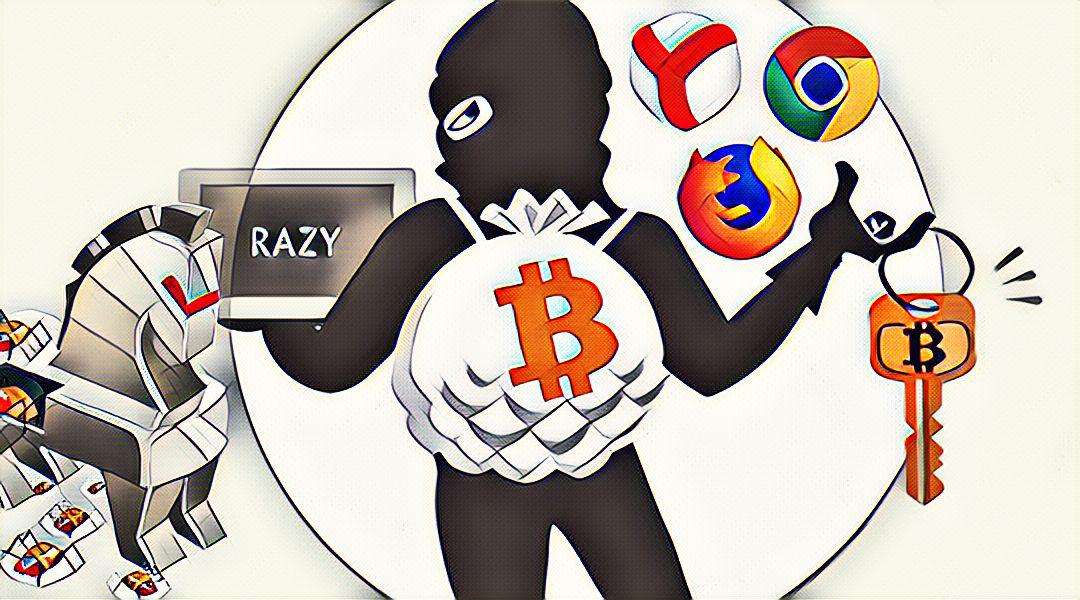
新发现的恶意软件能够通过各种网页浏览器扩展程序运行。这种名为 Razy 的恶意软件伪装成浏览器扩展程序。为了尝试停用安全检查,它会自我安装或感染现有的浏览器扩展程序。这种新恶意软件能够“攻击”各种浏览器,如 Google Chrome、Mozilla Firefox 和 Yandex。
卡巴斯基实验室的研究人员已将该病毒识别为一种新的特洛伊木马,能够从受感染的设备中窃取数字货币。当用户使用受感染的浏览器打开他们的钱包时,Razy 会将钱包中的地址覆盖为黑客控制的其他地址。之后,用户尝试将资金转移到“他们”的地址可能会导致这些资金的损失。
显然,当用户登录钱包时,攻击者也会获取他们输入的钱包密码。此外,Razy 特洛伊木马会在受感染的浏览器中放置恶意广告和视频,并在 Telegram 上发布欺诈性报价。根据卡巴斯基实验室的研究人员,Razy 特洛伊木马可以通过带有 AI 元素的更新版杀毒软件来消除。