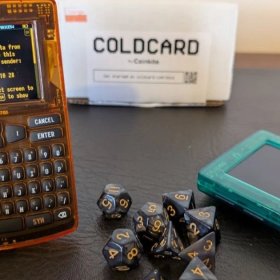
固件错误已禁用多个Coldcard硬件钱包代的安全随机数生成,导致持续的盗窃事件,已窃取594.48比特币(BTC),价值约3830万美元。
Coldcard制造商Coinkite和Block的比特币工程团队追踪到该错误源于一个损坏的随机数生成器(RNG)检查。因此,攻击者可以使用可预测的设备细节重建钱包的私钥,而不是依赖真正的随机性。
Coldcard比特币盗窃:事件经过
Coldcard的固件关闭了芯片内置的随机性生成器。相反,备份系统根据设备的序列号和内部时钟生成钱包密钥。这两者都遵循攻击者可以猜测的模式,将一个本应随机的种子变成一个可解的难题。
自2021年以来发布的某些固件运行的设备几乎没有真正的随机性。较新的型号增加了部分修复,但仍将可能的结果缩小到大约四十亿种组合,这是现代计算机可以处理的数量。历史上,Block将这一缺陷追溯到2021年的更新,而一年后的后续修复仍然未能解决问题。
因此,同样的弱点影响纸钱包、种子备份和其他共享相同随机源的功能。Block的报告确认了更广泛的影响。该设置类似于Ill Bloom漏洞,该漏洞在今年早些时候通过弱种子短语窃取了钱包。
用户现在应该做什么
攻击者不需要物理访问就能窃取资金。一个可见的地址或导出的公钥给了他们一个可以测试猜测的目标。一旦猜测匹配,攻击者就持有私钥,可以立即转移币。
Coinkite建议每个受影响的用户在更新的硬件上生成一个全新的种子,并立即转移资金。固件更新无法弥补损失,因为弱种子仍然存在于设备上。
与此同时,添加了额外密码短语的用户面临的风险大大降低。这也是ZachXBT最近为移动钱包推荐的一种方法。
弱密钥生成之前已经使加密货币持有者遭受损失。同样,主密钥泄露在今年早些时候影响了韩国的税务机构。私钥泄露导致人类协议的代币在6月崩溃了88%。
供应商不断将离线硬件钱包扩展到零售店。然而,这一事件表明固件漏洞可能会从设备内部削弱这一承诺。
Coinkite和Block表示,他们仍在评估该漏洞在旧固件中的影响范围。在审查结束之前,Coldcard的用户应假设在今天的修复之前生成的任何种子可能已经被泄露。
来源:BeInCrypto